طلاب إماراتيون يطورون نظاماً محلياً لكشف رسائل الاحتيال بتكلفة أقل
إعداد تحرير أحداث دبيقراءة دقيقتين
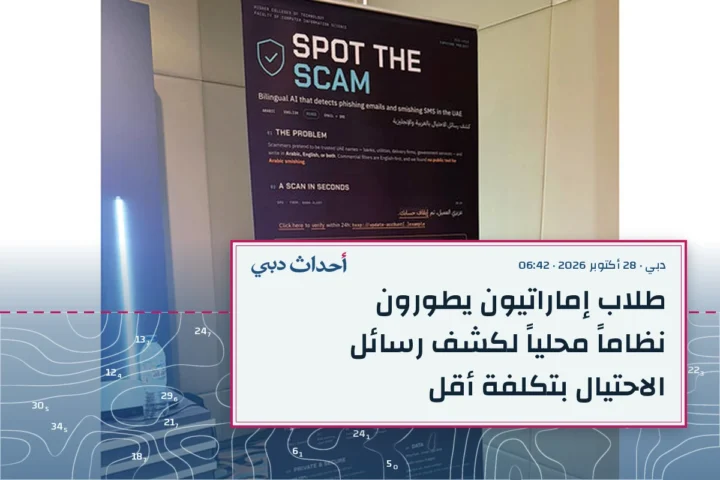
كشف طلاب من كليات التقنية العليا في دبي عن مشروع «سبوت ذا سكام» (سبوت ذا سكام) خلال فعاليات النسخة الأولى من «أسبوع الأمن السيبراني 2026» الذي تنظمه بلدية دبي، بهدف تمكين الأفراد والموظفين من التحقق من الرسائل المشبوهة وتخفيف الضغط على فرق تقنية المعلومات والأمن السيبراني في المؤسسات.
فكرة المشروع وآلية العمل
يعتمد النظام على الذكاء الاصطناعي لفحص رسائل الاحتيال الواردة عبر البريد الإلكتروني والرسائل النصية (إس إم إس)، بالإضافة إلى تطبيقي «واتس أب» و«تليغرام». ويقوم البرنامج بربط هذه القنوات بمنصة واحدة، ليحلل الرسالة فور وصولها من خلال قراءة الرابط ومحتواها، ويحدد ما إذا كانت تحمل مؤشرات تصيد احتيالي أم لا.
وأوضح فريق المشروع — المكون من الطلاب أحمد العوضي، وحميد الشامسي، وراشد الرئيسي، وزايد علي — في حوار مع «الإمارات اليوم»، أن النظام يسمح للموظف بإدخال البريد الإلكتروني أو الرسالة النصية التي تصل إليه، أو تسجيل محتواها صوتياً، ليحللها النظام ويساعده في معرفة احتمالية كونها احتيالية، مما يقلل الضغط على فريق الأمن السيبراني ويتيح له التركيز على مهام أخرى.
تمييز باللغة العربية واللهجة الإماراتية
أشار الفريق إلى أن ما يميز هذا النظام عن غيره هو تدريب الذكاء الاصطناعي على قراءة الرسائل النصية باللغة العربية، وبخاصة اللهجة الإماراتية، وتحليل محتواها للكشف عن مؤشرات الاحتيال، مما يجعله أكثر دقة في السياق المحلي.
تشغيل محلي بتكلفة أقل
أكد الطالب راشد الرئيسي أن النظام يخدم احتياجات عامة الناس مع تركيز أساسي على دعم الشركات والمؤسسات. وأوضح أن الاعتماد على منصات الذكاء الاصطناعي الخارجية لفحص البيانات يفرض تكاليف مالية تُحتسب بناءً على حجم النصوص والكلمات المحللة، بينما يعتمد «سبوت ذا سكام» على تشغيل محلي يعالج البيانات داخل أنظمة الشركة بتكلفة أقل.
وأضاف أن النظام يصدر تقريراً عند وصول أي رسالة احتيالية، يحدد من خلاله درجة الخطورة بدقة: إذا كانت الخطورة منخفضة يتجاوزها النظام تلقائياً دون تدخل فريق الأمن السيبراني، وإذا كانت متوسطة يتطلب متابعة، أما الخطورة العالية فتشير إلى محاولة اختراق محتملة تستدعي تدخلاً فورياً من قسم تقنية المعلومات وأمن المعلومات (أمن تقنية المعلومات) لمعالجة المشكلة وحماية البيانات.
المرحلة الحالية والخطط المستقبلية
يوجد المشروع حالياً في مرحلة الدراسة والبحث، ولم ينتقل الفريق بعد إلى بناء النموذج الأولي (النموذج الأولي). ويسعى الطلاب إلى جمع رسائل احتيال حقيقية بدلاً من الاعتماد على نصوص وهمية أو تجريبية معدة مسبقاً، لتغذية النظام ببيانات واقعية تعزز دقته.